L'essentiel en 30 secondes
- Extensions
- Duplicator (gratuite, plus d'un million d'installations actives) et Duplicator Pro
- Versions touchées
- Duplicator 1.5.17 et antérieures, Duplicator Pro 4.6.10 et antérieures
- Version corrigée
- 5.0.0, publiée le 8 septembre 2026, pour les deux éditions
- Gravité
- CVE-2026-82814, note CVSS 8,8 sur 10 (élevée)
- Déclencheur
- Une migration ou un import lancé par un administrateur, avec une archive qui contient un commentaire piégé
- Exploitation
- Aucune attaque réelle signalée publiquement au 21 octobre 2026
Comment un commentaire peut prendre le contrôle du site
Pour déplacer un site, Duplicator remplace l'ancienne adresse par la nouvelle dans toute la base de données. Certaines valeurs y sont stockées sous une forme que PHP sait reconstruire en objets. Jusqu'à la version 1.5.17, l'installeur reconstruisait ces objets sans vérifier leur type : c'est ce qu'on appelle une injection d'objet PHP.
L'attaque se déroule en trois temps, et seul le premier demande l'intervention de l'attaquant :
- un visiteur, sans compte, publie un commentaire qui contient un objet PHP encodé. Même en attente de validation, le commentaire est enregistré dans la base ;
- un administrateur crée une archive du site avec Duplicator : le commentaire y entre ;
- l'administrateur utilise cette archive pour une migration ou un import. À l'étape de mise à jour des données, l'installeur reconstruit l'objet, qui s'exécute.
Ce que l'attaquant obtient
- Duplicator gratuit : l'exécution de commandes sur le serveur, avec les droits du serveur web. Il peut alors déposer une porte dérobée, lire les fichiers ou supprimer ce qu'il veut.
- Duplicator Pro : la suppression d'un fichier de son choix. Supprimer
wp-config.phpfait réapparaître l'assistant d'installation de WordPress : l'attaquant qui y arrive le premier peut le relier à sa propre base, créer un administrateur et installer une extension qui exécute son code.
Ce qui ne déclenche pas la faille
Créer une sauvegarde ne suffit pas, et la restauration automatique testée par Wordfence n'a pas emprunté le chemin vulnérable. Il faut une migration ou un import standard, lancé par un administrateur, avec une archive qui contient le commentaire piégé.
Êtes-vous concerné ? Trois situations
À vérifier maintenant
Vous avez migré ou importé un site avec une version touchée
Le code vulnérable s'exécute sur le site de destination, pendant l'installation. Cherchez les commentaires suspects dans l'archive d'origine et contrôlez le site migré : administrateurs, extensions et fichiers apparus depuis.
Mettre à jour, refaire les archives
Vous utilisez Duplicator sans avoir migré depuis
Créer une sauvegarde ne déclenche pas la faille. Passez en 5.0.0 ou plus, puis recréez les archives que vous comptez utiliser pour une migration : les anciennes gardent leur installeur vulnérable.
Protégé contre cette faille
Vous êtes en 5.0.0 ou plus, avec des archives récentes
Le correctif empêche la reconstruction des objets PHP pendant la migration. Il reste à supprimer les fichiers d'installation laissés en ligne après vos anciennes migrations.
Vous gérez plusieurs sites
Les agences migrent souvent : mise en ligne d'une préproduction, changement d'hébergeur, copie pour un client. Commencez par l'inventaire des sites qui utilisent Duplicator et de leur version, puis repérez les migrations faites avec une version touchée.
wp plugin list --fields=name,version,status | grep -i duplicatorQue faire maintenant
Mettre à jour Duplicator en 5.0.0 ou plus
Les deux éditions sont corrigées à partir de la 5.0.0. La version gratuite passe directement de 1.5.17 à 5.0.0 : l'éditeur l'a rebâtie sur le même moteur que la version Pro. Sur WordPress.org, la dernière version est la 5.0.6.
wp plugin list --fields=name,version,status | grep -i duplicator
wp plugin update duplicatorNe plus migrer avec une archive créée avant la mise à jour
Chaque archive embarque son propre installeur, figé à la version qui l'a créée. Wordfence a vérifié qu'un import lancé depuis Duplicator Pro 5.0.5 avec une archive de la 4.6.10 exécutait encore le code vulnérable. Recréez l'archive avec la version à jour avant toute migration.
Supprimer les fichiers d'installation restés en ligne
Après une migration, l'installeur et l'archive restent souvent à la racine du site, accessibles à tous. Supprimez-les quand la migration est terminée, par l'outil de nettoyage de Duplicator ou par FTP.
Si vous devez migrer avant de pouvoir mettre à jour
Supprimez d'abord les commentaires en attente et indésirables dont vous n'avez pas besoin. Ce n'est pas une protection complète : un commentaire en attente est bien enregistré en base, et Wordfence précise que d'autres contenus contrôlés par un attaquant peuvent mener au même code. Seule la mise à jour corrige la faille.
Repérer un commentaire piégé
Le chercheur a caché l'objet en base64 dans le texte du commentaire. Un objet PHP encodé ainsi commence par Tzo. Cette requête liste les commentaires qui en contiennent, quel que soit leur statut. Adaptez le préfixe wp_ à votre base.
wp db query "SELECT comment_ID, comment_date, comment_approved
  FROM wp_comments
  WHERE comment_content LIKE '%Tzo%' OR comment_content LIKE '%O:%:\"%'"
Un résultat n'est pas une preuve d'attaque : ces trois lettres peuvent apparaître par hasard. Lisez le commentaire avant de conclure, et conservez-le s'il est suspect, sans le valider.
Les indices à vérifier, et ce que notre scan en voit
Nous indiquons pour chaque indice ce que Genisoft Security détecte réellement aujourd'hui, sans arrondir. Pour cette faille, l'essentiel se vérifie à la main ; le scan sert surtout à repérer ce qu'une attaque réussie aurait laissé derrière elle.
| Indice | Où chercher | Notre scan |
|---|---|---|
| Duplicator 1.5.17 ou antérieure, Duplicator Pro 4.6.10 ou antérieure | Extensions installées | Oui. Depuis le 21 octobre 2026, le scan compare la version des extensions actives à la base publique WPVulnerability, qui recense cette faille pour Duplicator comme pour Duplicator Pro. Une extension désactivée n'est pas vérifiée. |
| Commentaire contenant un objet PHP encodé en base64 (le texte commence souvent par Tzo) | Base de données, table wp_comments, y compris les commentaires en attente | Non. Le scan ne lit pas les commentaires. La requête proposée plus bas les repère. |
| Installeur et archive Duplicator laissés à la racine du site | Racine du site (installer.php, dossier dup-installer, archive) | Non. Ces fichiers sont listés pendant le scan, mais ne sont pas signalés comme un risque. |
| Administrateur ou extension inconnus apparus après une migration | Utilisateurs et extensions de WordPress | En partie. Le scan signale les administrateurs créés depuis moins de 30 jours. Une extension ajoutée n'est signalée que si son code correspond à nos règles de détection. |
| Webshell ou porte dérobée déposés après l'exécution de commandes | Fichiers du site | En partie. Les webshells connus sont reconnus par nos règles (95,8 % de rappel sur notre corpus de test). Une variante chiffrée peut passer. |
Vous avez migré un site avec une version touchée ? Faites le point sur ses fichiers
Le scan unique analyse les fichiers et une partie de la base de votre WordPress, et classe chaque élément en menace confirmée, à vérifier ou informatif. Si une menace est confirmée, le Nettoyage accompagné (249 €) remet le site en état pour vous : sauvegarde vérifiée, quarantaine réversible et remplacement par les versions officielles.
Paiement unique, sans abonnement. Il faut créer un compte et installer sur le site notre extension de connexion, qui fonctionne en lecture seule. Le scan ne vérifie ni le serveur ni les secrets : ces étapes restent à faire.
Ce que cette faille rappelle sur les sauvegardes
Une faille peut dormir dans la base de données
Le commentaire piégé est inoffensif tant qu'il reste stocké. Il ne s'active que des semaines plus tard, quand un outil de confiance le traite. Les failles de ce type échappent aux contrôles qui ne regardent que les requêtes entrantes.
Une archive de sauvegarde n'est pas un fichier inerte
Elle contient le programme qui la restaure, avec ses failles du jour. Mettre à jour l'extension ne répare pas les archives déjà créées : recréez celles qui servent aux migrations après chaque correctif de sécurité.
Les fichiers d'installation n'ont rien à faire en ligne
Un installeur oublié à la racine est une porte ouverte, quelle que soit l'extension qui l'a produit. Prévoyez sa suppression dans la procédure de fin de migration.
La modération ne filtre pas ce qui est enregistré
Un commentaire en attente de validation est déjà en base de données et part dans les archives. Videz régulièrement les commentaires indésirables plutôt que de les laisser s'accumuler.
Pour aller plus loin, notre checklist pour sécuriser WordPress reprend les gestes qui réduisent vraiment le risque, et notre guide sur les extensions vulnérables explique comment elles deviennent une porte d'entrée.
Questions fréquentes
J'utilise Duplicator seulement pour mes sauvegardes : suis-je exposé ?
Créer une sauvegarde ne déclenche pas la faille. Dans les tests de Wordfence, la restauration automatique de Duplicator Pro 5.0.5 n'a pas non plus emprunté le chemin vulnérable. Le risque porte sur les migrations et les imports. Mettez quand même à jour : vous ne savez pas comment la prochaine archive sera utilisée.
Pourquoi la version gratuite passe-t-elle de 1.5.17 à 5.0.0 ?
Avec la 5.0.0, l'éditeur a reconstruit la version gratuite sur le même moteur que Duplicator Pro, d'où ce saut de numéro. C'est cette version qui corrige la faille : elle refuse de reconstruire des objets PHP pendant la migration, et la version gratuite abandonne l'ancienne bibliothèque utilisée dans l'attaque.
Mes anciennes archives sont-elles dangereuses ?
Pas tant qu'elles restent stockées. Mais elles contiennent l'installeur de la version qui les a créées : utilisées pour une migration ou un import standard, elles exécutent le code vulnérable, même depuis une version corrigée. Recréez l'archive avant de migrer.
Faut-il désactiver les commentaires ?
Désactiver les commentaires publics retire le vecteur démontré par Wordfence, mais ne corrige pas la faille : d'autres contenus contrôlés par un visiteur pourraient atteindre le même code. La modération ne suffit pas, puisqu'un commentaire en attente est déjà enregistré. Mettez à jour.
Mon pare-feu me protège-t-il ?
Wordfence a publié une règle dédiée pour ses offres payantes le 15 octobre 2026 ; elle arrive dans la version gratuite le 14 novembre. Sa protection générique contre l'injection d'objets ne couvrait qu'une partie du risque. Un pare-feu réduit le risque, la mise à jour le supprime.
Chronologie et sources
| Date | Événement |
|---|---|
| Wordfence découvre la faille, avec l'aide de son outil de recherche Argus. | |
| Le détail est transmis à l'éditeur de Duplicator, qui en accuse réception le 2 septembre. | |
| Duplicator 5.0.0 est publiée avec le correctif. | |
| Règle de pare-feu dédiée pour les clients payants de Wordfence. | |
| Wordfence publie son avis : CVE-2026-82814, note CVSS 8,8. | |
| Publication de la fiche CVE. Aucune exploitation réelle n'est signalée à cette date. | |
| Prévu : la règle de pare-feu arrive dans la version gratuite de Wordfence. |
- Wordfence, avis sur l'injection d'objet PHP dans Duplicator, 20 octobre 2026 (en anglais). Source de référence pour le fonctionnement, les versions et la chronologie.
- Fiche CVE-2026-82814 (en anglais) : description, versions touchées et vecteur CVSS.
- Duplicator, journal des versions, et page de l'extension sur WordPress.org (en anglais).
L'avis de Wordfence peut évoluer : il reste la référence en cas d'écart avec cette page, dont la date de mise à jour figure en tête d'article.
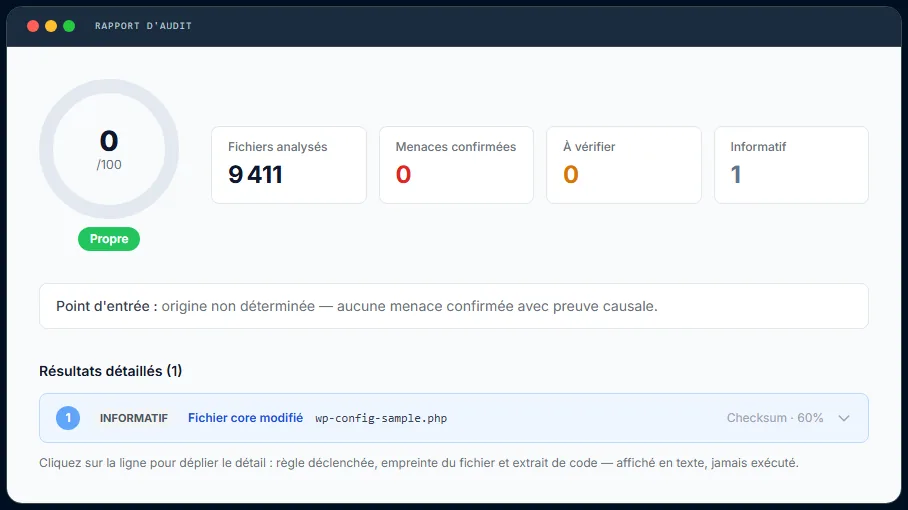
Voir à quoi ressemble un vrai rapport
Nous publions un rapport de scan réel, consultable sans créer de compte. Vous y verrez comment chaque élément est classé, et pourquoi un fichier signalé n'est pas forcément une infection.