Suis-je concerné en 30 secondes ?
Quatre questions. Vos réponses restent dans votre navigateur : rien n'est envoyé ni enregistré.
0 question sur 4 : le résultat s'affiche après la dernière réponse.
Ce qui se passe, en une minute
Un PDF piégé suffit, sans mot de passe
Ghostscript lit les fichiers PDF et PostScript pour en dessiner les pages sous forme d'images. Beaucoup de logiciels s'en servent sans jamais le nommer. En août, l'équipe de Wordfence y a trouvé une faille : un PDF qui contient une image au format JPEG 2000, construite d'une certaine façon, pousse Ghostscript à écrire bien plus de données que la zone de mémoire prévue pour les recevoir. Le surplus, dont le contenu dépend de l'auteur du fichier, écrase les données que Ghostscript utilise ensuite pour gérer sa mémoire.
Sur un site WordPress de test monté pour l'occasion, les chercheurs ont transformé ce débordement en exécution de code sur le serveur, sans compte ni mot de passe. La faille porte l'identifiant CVE-2026-39919. Elle touche Ghostscript de la version 9.21 à la 10.07.1 lorsque le décodeur OpenJPEG est présent, et elle est corrigée dans Ghostscript 10.08.0, publié le 8 septembre 2026.
Rien à mettre à jour dans WordPress
Ghostscript n'est ni une extension ni un thème : c'est un logiciel du système, fourni par la distribution Linux du serveur ou par l'image Docker. Le correctif vient de votre hébergeur, de l'administrateur du serveur, ou d'une image reconstruite à partir d'une base à jour.
Pourquoi WordPress est concerné alors que le bug n'est pas dans WordPress
Depuis la version 4.7, WordPress sait créer une image de la première page d'un PDF quand il l'ajoute à la médiathèque. Il ne la dessine pas lui-même : sur un serveur équipé de l'extension PHP Imagick, il passe le fichier à ImageMagick, qui lance Ghostscript.
1
WordPress
demande une image de la première page du PDF (depuis la version 4.7)
2
Imagick
extension PHP qui transmet la demande
3
ImageMagick
bibliothèque d'images, qui délègue les PDF
4
Ghostscript
lit le PDF et dessine la page : la faille est ici
Ghostscript tourne alors comme un programme à part, en général sous le même compte que le serveur web, et seulement quand quelque chose demande une image du PDF. Un formulaire qui se contente d'enregistrer le fichier reçu ne le lance jamais. Un formulaire qui ajoute le PDF à la médiathèque peut le lancer, si le serveur dispose des logiciels nécessaires et que leur configuration l'autorise.
Ni WordPress ni l'extension de formulaire utilisée pour le test ne sont fautifs : ils ont seulement acheminé le fichier. WordPress n'est d'ailleurs pas seul en cause : tout logiciel qui fait convertir des PDF venus de l'extérieur par un Ghostscript vulnérable peut être exposé, qu'il s'agisse de gestion documentaire, de traitement de factures, d'impression ou de messagerie.
Suis-je concerné ? Les 4 conditions
D'après Wordfence, un site ne peut être attaqué de cette façon que si les quatre conditions suivantes sont réunies en même temps. Il suffit qu'une seule manque pour que la chaîne soit rompue.
| Condition | Comment le vérifier | Qui peut répondre |
|---|---|---|
| 1. Un visiteur, ou un compte aux droits limités, peut envoyer un PDF | Faites la liste des formulaires du site : candidature, devis, espace client, support. Un champ « pièce jointe » qui accepte les PDF suffit. | Vous, ou votre prestataire web |
| 2. Le site demande un aperçu ou une miniature de ce PDF | Ouvrez la médiathèque : les PDF reçus y apparaissent-ils, avec une vignette de leur première page ? Un fichier seulement enregistré, sans aperçu, ne lance pas Ghostscript. | Votre prestataire web, qui connaît l'extension de formulaire |
| 3. Le serveur dispose d'Imagick, ou d'un autre outil qui appelle Ghostscript | Outils › Santé du site › Informations › Traitement des médias : « PDF » figure-t-il parmi les formats pris en charge par ImageMagick ? C'est un indice, pas une preuve. | Vous pour l'indice, votre hébergeur pour la certitude |
| 4. Le Ghostscript installé n'a pas le correctif | Impossible à voir depuis WordPress. La version affichée par Ghostscript ne suffit pas : seule la révision complète du paquet, comparée à l'avis de la distribution, fait foi. | Votre hébergeur, ou l'administrateur du serveur |
Les deux premières conditions relèvent du fonctionnement de votre site : vous ou votre prestataire pouvez y répondre. Les deux dernières relèvent du serveur, et seul celui qui l'administre peut trancher. L'écran Santé du site (Tools › Site Health › Info › Media Handling en anglais) est un point de départ : il indique si Imagick reconnaît le format PDF, pas si ImageMagick a le droit de lire les PDF, et encore moins si Ghostscript est corrigé.
Un indice plus parlant : si un PDF de votre médiathèque s'affiche avec la vignette de sa première page, la chaîne de conversion fonctionne très probablement sur votre serveur.
Que faire aujourd'hui, selon votre situation
Votre site est en hébergement mutualisé ou géré
Vous n'avez pas la main sur les logiciels du serveur : c'est votre hébergeur qui installe le correctif. Posez-lui les deux questions que recommande Wordfence : le paquet Ghostscript de ses serveurs contient-il le correctif de la CVE-2026-39919, et les PDF envoyés par ses clients sont-ils transformés en aperçus quelque part ? Le modèle ci-dessous est prêt à l'emploi ; complétez les passages entre crochets.
Objet : Ghostscript CVE-2026-39919 — mon hébergement est-il corrigé ?

Bonjour,

Mon site [adresse du site] est hébergé chez vous (identifiant client : [à compléter]).

Une faille critique a été publiée dans Ghostscript (CVE-2026-39919, corrigée dans Ghostscript 10.08.0 et dans les paquets mis à jour par les distributions). Pourriez-vous me confirmer :

1. si le paquet Ghostscript installé sur le serveur de mon site contient le correctif de la CVE-2026-39919, et depuis quelle date ;
2. si les PDF envoyés sur mon site peuvent être transformés en aperçu ou en miniature (Imagick, ImageMagick ou un autre outil) sur votre plateforme ;
3. si le correctif n'est pas encore installé, à quelle date il est prévu, et si vous recommandez de bloquer la lecture des PDF par ImageMagick d'ici là.

Merci d'avance pour votre réponse.

Cordialement,
[Votre nom]
En attendant sa réponse, si les deux premières conditions sont réunies sur votre site, suspendez l'envoi de PDF par les visiteurs (voir les mesures d'atténuation).
Vous gérez les sites de vos clients
Commencez par les sites qui reçoivent des PDF du public : candidatures, demandes de devis, espaces clients, dépôts de justificatifs. Regroupez ensuite les sites par hébergeur : une question par hébergeur suffit, et un correctif installé sur un serveur vaut pour tous les sites qui utilisent son Ghostscript. Wordfence insiste sur les groupes de sites construits à partir d'une même image : ils présentent tous la même version de Ghostscript, ce qui facilite une attaque ciblée.
Pour vos clients, un message court suffit : ce qui est touché (un logiciel du serveur, pas leur site), ce que vous avez vérifié, ce que l'hébergeur a confirmé, et à quelle date. Si vous suivez de nombreux sites, notre page agences explique comment les surveiller depuis un seul tableau de bord, avec des rapports à transmettre.
Vous administrez votre serveur ou une image Docker
Installez le paquet Ghostscript corrigé de votre distribution, puis suivez ses consignes de redémarrage. Ne vous fiez pas à gs --version : les distributions ajoutent souvent le correctif à la version qu'elles livrent déjà. Ubuntu 22.04, par exemple, est corrigé par le paquet 9.55.0~dfsg1-0ubuntu5.14, qui annonce toujours la version 9.55.0. Relevez la révision complète du paquet et comparez-la à l'avis de sécurité de votre distribution :
# Debian, Ubuntu
dpkg -s ghostscript

# Fedora, famille Red Hat (RHEL, AlmaLinux…)
rpm -q ghostscript
Pour un conteneur, redémarrer ne suffit pas : récupérez une image de base à jour, reconstruisez sans réutiliser le cache, puis redéployez.
docker build --pull --no-cache -t mon-site .L'image Docker officielle de WordPress testée par Wordfence le 15 septembre contenait un Ghostscript vulnérable (10.05.1), l'extension Imagick et une chaîne d'aperçu des PDF fonctionnelle. WordPress seul ne permet pas à un visiteur anonyme d'y envoyer un PDF : il faut une extension, un formulaire ou un compte qui ouvre ce chemin.
- La version candidate de Ghostscript 10.08.0 s'annonce elle aussi comme 10.08.0, mais elle n'est pas corrigée : vérifiez que vous avez la version finale, ou un paquet de distribution qui contient le correctif.
- Un PDF de test qui ne fait pas planter Ghostscript ne prouve rien : sur Debian 12, le fichier de Wordfence passait sans erreur, mais 28 de ses 40 variantes faisaient planter le programme.
À la date de l'avis, Ubuntu avait corrigé les versions 22.04, 24.04 et 26.04, et Debian la version 13 dans son dépôt de sécurité, la 12 restant listée comme vulnérable. AlmaLinux 10 avait publié son correctif le 2 octobre. Au 9 octobre, Fedora 44 et Alpine 3.22 et 3.23 affichaient encore les anciennes révisions. Consultez l'avis de votre distribution pour connaître l'état actuel.
Une note de 9,8 sur 10 : faut-il paniquer ?
Ce que mesure vraiment le score CVSS
La fiche CVE attribue à la faille une note de 9,8 selon la méthode CVSS 3.1, et de 9,3 selon CVSS 4.0. Ces notes décrivent le pire cas : une application ouverte sur Internet qui accepte des PDF sans connexion ni action d'un utilisateur. Elles mesurent l'impact possible, pas la probabilité d'être touché : elles ne disent ni si votre serveur fait appel à Ghostscript, ni si un PDF donné fonctionnera contre sa version précise.
Si l'attaque réussit, le code s'exécute avec les droits du compte qui traite le PDF, pas automatiquement avec ceux de l'administrateur du serveur. Ce compte est en général celui du serveur web, qui peut au minimum écrire dans le dossier des fichiers envoyés : de quoi déposer une porte dérobée.
Pourquoi corriger vite, même sans attaque connue
Les deux exploits de Wordfence étaient taillés pour une version précise de Ghostscript. Essayés 10 240 fois sur dix autres environnements Linux (Debian, Ubuntu, Fedora, AlmaLinux, Alpine et l'image Docker officielle de WordPress), ils n'ont jamais fonctionné. Sur la version pour laquelle ils avaient été préparés, ils ont continué de fonctionner, même après des changements de polices, de langue ou d'une bibliothèque système.
Il n'existe donc pas de PDF universel capable de compromettre tous les serveurs vulnérables. Le risque crédible, selon Wordfence, est une attaque ciblée contre une version connue, ou contre de nombreux sites qui partagent la même image d'hébergement. Wordfence ne relevait aucune preuve publique d'exploitation au 12 octobre 2026. Mais la difficulté d'un exploit n'est pas une protection : d'autres chercheurs ont adapté une faille du même type, dans une autre bibliothèque d'images, à chaque nouvelle cible en un ou deux jours avec l'aide de l'IA. Rien ne prouve qu'il en ira de même ici ; c'est une raison de ne pas attendre.
Votre site a accepté des PDF publics ces dernières semaines ?
Vérifiez qu'aucune porte dérobée n'a été déposée.
Le correctif ferme la faille pour l'avenir ; il ne dit rien de ce qui a pu se passer avant. Un attaquant qui réussit cherche d'abord à garder son accès, typiquement en déposant un fichier PHP dans le site. Le scan unique recherche ces portes dérobées dans les fichiers et dans une partie de la base de données de votre WordPress. Il ne vérifie pas la version de Ghostscript : cela, seul votre hébergeur peut le confirmer.
Diagnostiquer mon site — 19 €Paiement unique, sans abonnement. Il faut créer un compte et installer sur le site notre extension de connexion, qui fonctionne en lecture seule.
Impossible de mettre à jour tout de suite ? 3 mesures d'atténuation
Wordfence propose trois mesures en attendant le correctif. Aucune ne répare Ghostscript : elles réduisent les occasions de l'atteindre.
Ne plus accepter de PDF des visiteurs et des comptes aux droits limités
C'est la seule mesure qui empêche les fichiers d'atteindre le convertisseur. En pratique : retirer le format PDF des champs « pièce jointe » de vos formulaires, ou fermer le dépôt de documents le temps de la mise à jour.
Qui agit : Vous ou votre prestataire web
Interdire la lecture des PDF dans la politique de sécurité d'ImageMagick
Les aperçus de PDF disparaissent aussi. En mutualisé, c'est à l'hébergeur de le faire. Sur votre propre serveur, cela passe par le fichier policy.xml d'ImageMagick, dont l'emplacement dépend de la distribution.
<policy domain="coder" rights="none" pattern="PDF" />Qui agit : Votre hébergeur ou l'administrateur du serveur
Limiter le nombre de fichiers par envoi et la fréquence des envois
Cela réduit les tentatives possibles, sans fermer la faille. Quand un aperçu échoue, WordPress réessaie une fois avec un autre réglage (depuis la version 5.6) : chaque PDF qui fait planter Ghostscript le lance donc deux fois, et trois pièces jointes peuvent produire six lancements.
Qui agit : Votre prestataire web
L'option -dSAFER n'est pas un correctif
Le « bac à sable » de Ghostscript limite ce qu'un document a le droit de faire avec les fonctions prévues ; il n'empêche pas une corruption de mémoire. Wordfence a atteint la faille avec cette option activée.
Si plusieurs systèmes ne peuvent pas être corrigés d'un coup, faire convertir les documents par un service séparé, sans accès aux secrets du site ni au reste du réseau, limite ce qu'un convertisseur compromis peut atteindre. Ce n'est pas non plus un correctif.
Et si le site avait déjà été visé ?
Une tentative ratée ne laisse pas forcément de trace visible : dans le test de Wordfence, le formulaire confirmait l'envoi pendant que Ghostscript plantait en arrière-plan. Une tentative réussie, elle, cherche en général à durer.
Les traces qu'un attaquant laisse dans les fichiers
- Un fichier PHP dans wp-content/uploads/, un dossier où WordPress ne dépose jamais de PHP.
- Un fichier ajouté dans une extension ou un thème, sous un nom qui se fond dans le décor.
- Un fichier du cœur de WordPress modifié, ou un faux fichier à la racine qui imite ses noms (wp-conf.php, wp-signin.php).
- Un fichier .htaccess modifié pour charger du code ou rediriger les visiteurs.
- Hors des fichiers : un compte administrateur inconnu, du code stocké dans la base de données, une tâche planifiée.
Le détail des cachettes et des signatures figure dans notre guide Webshell et backdoor WordPress : comment les détecter.
Ce qu'un scan de fichiers voit, et ce qu'il ne voit pas
Ce que notre scan voit
- Les webshells, portes dérobées et injecteurs connus, repérés par 123 règles YARA dans les fichiers PHP, JavaScript, HTML et SVG.
- Tout fichier du cœur de WordPress qui diffère de l'original publié par WordPress.org.
- Le code injecté dans les options et les contenus de la base, les comptes administrateurs atypiques et les tâches planifiées suspectes, par une lecture seule de la base.
Ce qu'il ne voit pas
- La version de Ghostscript et l'état du correctif. C'est un logiciel du serveur, hors de WordPress ; notre extension lit les fichiers du site sans rien exécuter sur le serveur. Seul l'hébergeur peut répondre.
- Le PDF piégé lui-même. D'après Wordfence, ni son extension, ni son type MIME, ni sa structure de base ne le distinguent d'un PDF normal, et nous n'analysons pas les PDF.
- Ce qui se passe hors de l'installation WordPress : processus en cours, comptes et tâches du système, fichiers déposés ailleurs sur le serveur.
- Le code entièrement chiffré, qui ne présente aucun motif reconnaissable : c'est l'angle mort de toute analyse statique.
Un rapport sans menace confirmée ne prouve donc pas que la faille n'a jamais été exploitée : il montre qu'aucune porte dérobée connue n'a été trouvée dans ce qui a été analysé, et il signale les zones qu'il n'a pas pu couvrir. Si une menace est trouvée, notre guide Comment nettoyer un WordPress hacké détaille la marche à suivre.
Questions fréquentes
Mon site n'a pas de formulaire d'envoi de fichiers : suis-je concerné ?
Par cette voie, probablement pas. Une installation WordPress standard ne permet pas à un visiteur anonyme d'envoyer un PDF dans la médiathèque : Wordfence l'a constaté même sur l'image Docker officielle, qui contenait pourtant un Ghostscript vulnérable. Vérifiez quand même qui peut téléverser des fichiers : le rôle Auteur le peut, comme certains comptes créés par une extension d'espace membre, et un compte aux droits limités suffit. Le serveur doit être corrigé dans tous les cas, car d'autres logiciels peuvent y utiliser Ghostscript.
Wordfence ou un autre plugin me protège-t-il ?
Aucune extension ne peut corriger Ghostscript : c'est un programme du serveur, que WordPress ne met pas à jour. Une extension de sécurité peut restreindre qui envoie des fichiers, mais le PDF piégé ne se reconnaît ni à son extension, ni à son type MIME, ni à sa structure de base. Genisoft Security ne bloque pas non plus l'attaque : il sert à détecter, après coup, les fichiers qu'un attaquant aurait laissés.
Comment savoir si Imagick lit les PDF sur mon site ?
Dans l'administration, ouvrez Outils › Santé du site, onglet Informations, section Traitement des médias (Tools › Site Health › Info › Media Handling en anglais), et cherchez « PDF » parmi les formats pris en charge par ImageMagick. Sa présence est un indice, pas une preuve : la politique de sécurité d'ImageMagick peut interdire la lecture des PDF. Autre indice : un PDF de la médiathèque qui s'affiche avec la vignette de sa première page. Seul l'hébergeur peut confirmer.
Mon hébergeur ne répond pas : que faire ?
Appliquez la première mesure d'atténuation, qui ne dépend que de vous : ne plus accepter de PDF des visiteurs tant que vous n'avez pas de réponse. Relancez le support en citant l'identifiant CVE-2026-39919 et consultez ses annonces de sécurité. Si le site a déjà reçu des PDF du public, vérifiez qu'aucune porte dérobée n'a été déposée.
Chronologie et sources
| Date | Événement |
|---|---|
| Wordfence Argus découvre la faille lors d'une évaluation de sécurité de WordPress 7.1 ; Wordfence la signale à Artifex. | |
| Artifex, l'éditeur de Ghostscript, confirme le signalement et prépare un correctif. | |
| Publication de Ghostscript 10.08.0, qui corrige la faille. | |
| Publication de la fiche CVE-2026-39919. | |
| Wordfence publie son avis détaillé. |
- Wordfence, avis sur la faille de Ghostscript découverte par Wordfence Argus, 12 octobre 2026 (en anglais). Source de tous les faits techniques de cette page.
- Fiche CVE-2026-39919 sur cve.org : notes CVSS 3.1 et 4.0, date de publication.
La date de mise à jour, en tête d'article, indique la dernière révision de cette page.
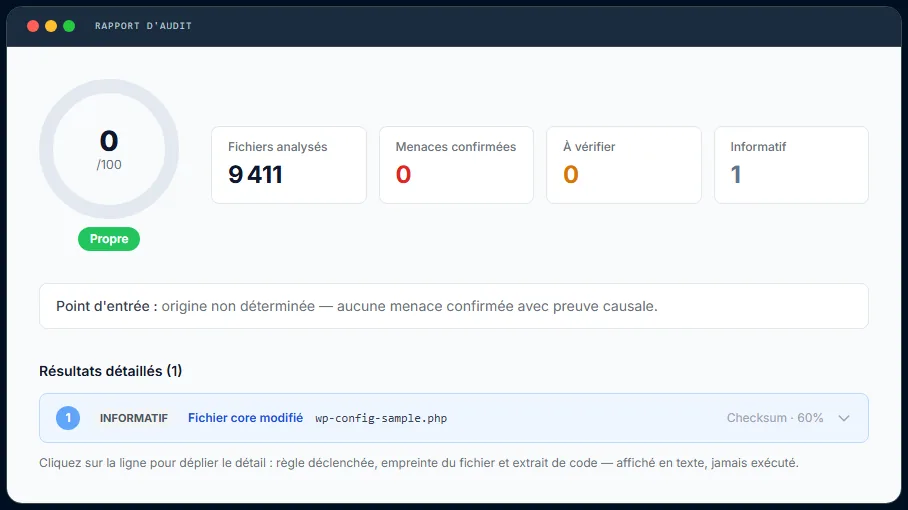
Voir à quoi ressemble un vrai rapport
Nous publions un rapport de scan réel, consultable sans créer de compte. Vous y verrez comment chaque élément est classé, et pourquoi un fichier signalé n'est pas forcément une infection.
Nous détectons et nous vous disons quoi faire. Le nettoyage reste à votre charge, sauf si vous commandez notre Nettoyage accompagné.