Site WordPress piraté : sachez ce qui est infecté avant de toucher à quoi que ce soit
Supprimer des fichiers au hasard laisse souvent la porte dérobée en place et efface les traces du point d'entrée. Le scan unique liste les fichiers compromis et le point d'entrée probable, sans modifier votre site.
Paiement unique, aucun abonnement · Lecture seule : aucun fichier modifié · Analyse hébergée en UE
Dans l'heure : 3 gestes qui n'aggravent rien
Avant tout nettoyage, protégez ce qui peut l'être et gardez les traces de l'attaque. Aucun de ces gestes ne modifie les fichiers du site.
Ne supprimez rien, sauvegardez tout
Demandez à votre hébergeur, ou faites depuis son interface, une sauvegarde complète des fichiers et de la base de données avant toute modification. Elle conserve les traces qui permettent de retrouver le point d'entrée, et vous protège si un nettoyage tourne mal.
Changez les accès depuis un appareil sain
Mots de passe de l'hébergeur, du FTP ou SFTP et des comptes administrateurs WordPress. Activez la double authentification partout où elle existe. Un ordinateur lui-même infecté redonnerait les nouveaux mots de passe à l'attaquant.
Prévenez qui doit l'être
Votre hébergeur, qui conserve les journaux d'accès et peut avoir déjà isolé le site. Si des données de clients ont pu être exposées, la violation doit être notifiée à la CNIL dans les 72 heures (article 33 du RGPD).
Quel symptôme voyez-vous ?
Vos visiteurs sont redirigés vers un autre site
Casino, pharmacie, fausse loterie : souvent seulement sur mobile ou depuis Google.
Des pages en japonais ou du spam apparaissent dans Google
Des milliers de pages que vous n'avez jamais écrites, indexées sous votre nom de domaine.
Google affiche « Ce site peut être piraté »
L'avertissement fait fuir les visiteurs avant même qu'ils arrivent sur le site.
Votre hébergeur a suspendu le site
Il a détecté du code malveillant ou un envoi massif d'e-mails depuis votre compte.
Un administrateur inconnu ou des fichiers PHP étranges
Un compte que personne n'a créé, des fichiers aux noms aléatoires dans wp-content.
Une extension que vous utilisez a été compromise
Une mise à jour piégée ou une faille d'actualité : vérifiez si votre site est concerné.
Quel diagnostic selon votre situation
Les deux scans sont en lecture seule. Le nettoyage ne commence qu'après votre commande, et jamais avant une sauvegarde vérifiée.
Vous accédez encore à l'administration WordPress
Scan unique — 19 €
Vous installez notre extension de connexion, en lecture seule, depuis WordPress.org. Le scan compare le cœur de WordPress aux fichiers officiels, passe le reste au crible de nos règles de détection, lit une partie de la base et repère les failles connues de vos versions. Le rapport classe chaque fichier et indique le point d'entrée probable. Paiement unique, sans abonnement.
Diagnostiquer mon site →L'administration est inaccessible
Scan de secours — avec un abonnement dès 9 €/mois
Écran blanc, compte administrateur verrouillé, extension impossible à installer : un script en lecture seule, déposé par FTP ou par le gestionnaire de fichiers de l'hébergeur, permet un diagnostic sans passer par WordPress. Il analyse les fichiers, mais ni la base de données ni les failles connues des extensions : il est moins complet qu'un scan avec l'extension. L'abonnement est sans engagement et se résilie en ligne.
Voir les abonnements →Le scan confirme une menace
Nettoyage accompagné — 249 € net
Un humain remet le site en état au forfait : sauvegarde vérifiée avant toute action, fichiers malveillants mis en quarantaine plutôt que supprimés, rapport au plus tard le 3e jour ouvré et garantie de 30 jours. Un scan unique acheté pour ce site dans les 7 jours est déduit : vous payez 230 €.
Voir le Nettoyage accompagné →Voir à quoi ressemble un vrai rapport
Nous publions un rapport de scan réel, consultable sans créer de compte. Vous y verrez comment chaque élément est classé, et pourquoi un fichier signalé n'est pas forcément une infection.
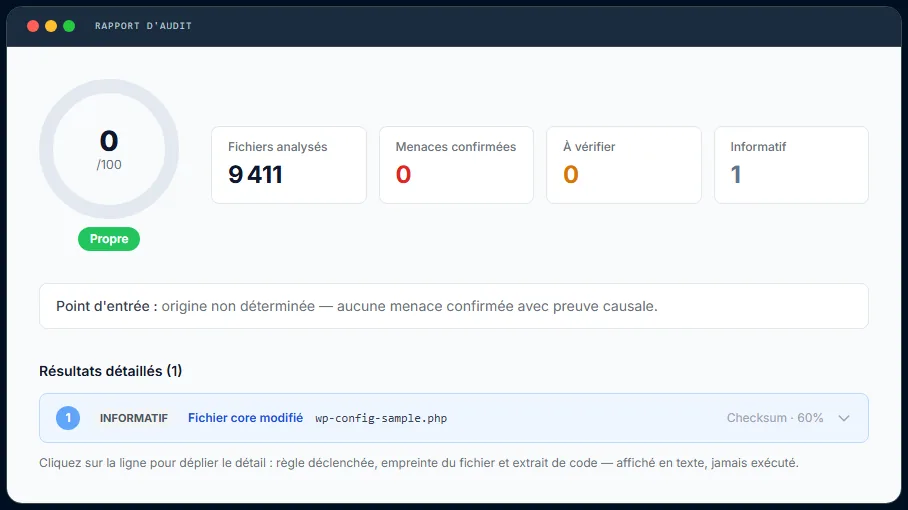
Le guide complet de remise en état est dans notre article Comment nettoyer un WordPress hacké.
Questions fréquentes
Vais-je perdre mon référencement ?
Tant que l'infection persiste, Google peut afficher un avertissement dans ses résultats et retirer des pages de son index. Une fois le site nettoyé, vous demandez un réexamen dans la Google Search Console. Le délai de levée dépend de Google, pas de nous : plus le nettoyage est rapide, moins les dégâts durent.
Puis-je supprimer moi-même les fichiers suspects ?
Oui, mais sans savoir quels fichiers sont compromis ni par où l'attaquant est entré, on laisse souvent une porte dérobée en place et le site est réinfecté quelques jours plus tard. Le rapport liste les fichiers en cause et le point d'entrée probable ; vous gardez la main sur chaque action.
Le scan modifie-t-il mon site ?
Non. L'extension de connexion fonctionne en lecture seule, et l'analyse se fait sur nos serveurs, sans jamais exécuter le code de votre site. Le scan ne supprime, ne déplace et ne modifie aucun fichier.
Combien de temps prend le diagnostic ?
Il dépend du nombre de fichiers du site et de la vitesse de votre hébergement. Le rapport s'affiche dans votre espace dès la fin de l'analyse.
Intervenez-vous en urgence, la nuit ou le week-end ?
Non. Le Nettoyage accompagné commence au plus tard le 1er jour ouvré qui suit la réception d'accès qui fonctionnent, et le rapport est remis au plus tard le 3e jour ouvré. Nous préférons afficher un délai que nous tenons plutôt qu'une urgence 24 h/24 que nous ne pourrions pas assurer.