L'essentiel en 30 secondes
- Extension
- Rank Math SEO PRO, version 3.0.123 (l'extension payante uniquement)
- Période
- Du 15 octobre 2026 à 22 h 02 au 16 octobre 2026 à 9 h 12, heure de Paris (20:02 à 07:12 UTC)
- Gravité
- CVE-2026-111862, note CVSS 9,8 sur 10 (critique)
- Version saine
- Rank Math SEO PRO 3.0.124
- Non concernée
- La version gratuite de Rank Math SEO, distribuée sur WordPress.org
Ce qui s'est passé
Rank Math est l'une des extensions de référencement les plus utilisées sur WordPress : sa version gratuite est active sur plus de 4 millions de sites, d'après BleepingComputer. Le nombre de sites qui utilisent la version payante, Rank Math SEO PRO, n'est pas public.
Le 16 octobre, Rank Math a annoncé qu'une partie des copies de la version 3.0.123 de son extension PRO contenaient un malware. Ces copies ont été téléchargées ou installées par mise à jour entre le 15 octobre à 20:02 UTC et le 16 octobre à 07:12 UTC, soit de 22 h 02 à 9 h 12 à l'heure de Paris. L'éditeur a retiré les fichiers et publié une version saine, la 3.0.124. L'incident porte l'identifiant CVE-2026-111862, avec une note de 9,8 sur 10.
C'est ce qu'on appelle une attaque par la chaîne d'approvisionnement : le malware ne vient pas d'une faille du site, mais du canal de mise à jour officiel de l'éditeur. Rank Math n'a pas expliqué comment l'attaquant a pu modifier ses fichiers, et ne donne pas le nombre de sites touchés, qu'il qualifie de limité.
Ce que fait le malware
D'après Rank Math, le code piégé s'active avec l'extension. Il peut alors :
- s'installer durablement et communiquer avec le domaine rank1cdn[.]com ;
- recréer une porte dérobée cachée à chaque visite du site, ce qui complique le nettoyage ;
- créer des comptes administrateurs, un faux fichier du cœur de WordPress, des fichiers
.cacheexécutés comme du PHP et une tâche planifiée du système ; - exposer tout ce que le serveur web peut lire : mots de passe WordPress, accès à la base de données, clés d'API et autres secrets.
BleepingComputer a trouvé sur VirusTotal un fichier PHP qui partage les mêmes indices. Il installe la porte dérobée, exécute des commandes, modifie la base et vole les identifiants AWS, Cloudflare, Google Cloud et Azure ainsi que les clés SSH présents sur le serveur. Le média précise ne pas avoir pu confirmer que ce fichier a été distribué par l'extension piégée.
Mettre à jour ne nettoie rien
La version 3.0.124 remplace les fichiers de Rank Math, et seulement eux. Les fichiers déposés ailleurs, les comptes créés, les options ajoutées en base et les tâches planifiées restent en place. Désactiver l'extension ne suffit pas non plus.
Votre site est-il touché ? Trois situations
La version 3.0.123 ne prouve rien à elle seule : seules les copies obtenues pendant la période sont piégées. Ce qui compte, c'est ce que votre site a fait de cette copie.
Site à considérer comme compromis
Vous avez installé et activé la 3.0.123 pendant la période
Mettre à jour vers la 3.0.124 ne suffit pas : le malware a pu laisser d'autres fichiers, des comptes administrateurs et des tâches planifiées. Suivez la remise en état complète ci-dessous.
Supprimer, réinstaller, scanner
Vous avez installé la 3.0.123 sans jamais l'activer
Supprimez les fichiers de l'extension, installez la 3.0.124 depuis votre compte Rank Math, puis lancez un scan de sécurité par précaution.
Pas de compromission liée à cet incident
Vous avez seulement téléchargé l'archive, sans l'installer
D'après Rank Math, rien n'indique dans ce cas que le site ait été touché. Supprimez l'archive téléchargée et utilisez la 3.0.124.
Comment savoir quand la 3.0.123 a été installée
WordPress n'affiche pas la date d'installation d'une extension. Ces indices aident à la retrouver :
- Le numéro de version, dans Extensions : 3.0.123 aujourd'hui, ou une mise à jour automatique dans la nuit du 15 au 16 octobre.
- Un email de Rank Math : l'éditeur indique savoir quels comptes ont téléchargé une copie piégée et les avoir prévenus.
- La date de modification du dossier wp-content/plugins/rank-math-pro, visible dans le gestionnaire de fichiers de l'hébergeur ou par FTP. C'est un indice, pas une preuve : un attaquant peut modifier ces dates.
- L'historique de vos sauvegardes ou de votre outil de maintenance, s'il enregistre les mises à jour d'extensions.
Vous gérez plusieurs sites
Commencez par l'inventaire : quels sites utilisent Rank Math PRO, et dans quelle version. Avec WP-CLI, la commande suivante l'indique site par site. Traitez d'abord ceux qui étaient en 3.0.123 ou qui ont été mis à jour pendant la période.
wp plugin list --fields=name,version,status,update | grep -i rankRemettre le site en état
Option 1 : restaurer une sauvegarde antérieure au 15 octobre
C'est la solution que recommande Rank Math. Il faut une sauvegarde des fichiers et de la base de données faite avant le 15 octobre 2026 à 22 h 02, heure de Paris. Après la restauration, lancez un scan de sécurité, renouvelez tous les secrets (voir plus bas), puis installez la 3.0.124 depuis votre compte Rank Math.
Les commandes, inscriptions et contenus créés depuis cette date seront perdus : exportez-les avant de restaurer si vous en avez besoin.
Option 2 : nettoyer à la main, dans cet ordre
L'ordre compte
Le malware peut recréer sa porte dérobée à chaque visite. Supprimer des fichiers suspects avant d'avoir coupé ce mécanisme ne sert à rien : ils reviennent. Faites une sauvegarde de l'état actuel avant de commencer, pour garder une trace et pouvoir revenir en arrière.
Étape 1 — Empêcher le malware de se reconstruire
Supprimer tout le dossier rank-math-pro
Par le gestionnaire de fichiers de l'hébergeur ou par FTP. Désactiver l'extension ne suffit pas : le code reste sur le serveur.
Supprimer les entrées malveillantes de la base
Dans la table wp_options (le préfixe wp_ peut différer chez vous), supprimez les lignes dont option_name vaut l'une de ces trois valeurs. Faites une sauvegarde de la base juste avant.
_uf6qdn2hmm
t8krdk990phb
_np5pvf754cBloquer le domaine de l'attaquant
Si votre hébergeur ou votre pare-feu le permet, bloquez les connexions sortantes vers rank1cdn[.]com, le serveur avec lequel le malware communique.
Étape 2 — Chercher et retirer le reste
Seulement une fois l'étape 1 terminée, vérifiez chacun de ces points :
- Les fichiers PHP dans wp-content/mu-plugins/, dans les dossiers d'autres extensions, dans les dossiers inc/, includes/ et lib/ des thèmes non fournis par WordPress, et dans le dossier includes/ de Rank Math.
- Le code PHP qui combine base64_decode et une boucle XOR, qui contient la clé xmmqhn, la fonction proc_open ou du code de connexion au socket PHP-FPM.
- Les comptes administrateurs inconnus, en particulier un identifiant commençant par wpsupport_ ou un email se terminant par @wp-mail[.]net.
- Le fichier wp-includes/class-wp-cache-util.php : il n'appartient pas à WordPress.
- Les règles d'un fichier .htaccess, à la racine ou dans un sous-dossier, qui font exécuter les fichiers .cache comme du PHP, et les fichiers .cache qui contiennent du PHP.
- Les tâches planifiées : celles de WordPress (wp cron event list) et celles du système pour l'utilisateur du serveur web, marquées #ms6v46.
- Les fichiers PHP dans wp-content/uploads/, un dossier où WordPress n'en dépose jamais.
- Hors du site : les clés SSH autorisées, les tâches planifiées des autres utilisateurs, les processus en cours et les dossiers où le serveur web peut écrire.
Réinstallez WordPress, les extensions et les thèmes depuis leurs sources officielles. Les fichiers d'un dossier uploads n'ont rien à faire en PHP : un fichier de ce type mérite une enquête.
Étape 3 — Renouveler tous les secrets
Cette étape est indispensable, même après une restauration : le malware a pu lire et transmettre ces informations avant votre intervention. Le détail figure dans la section suivante.
Étape 4 — Vérifier que le site est sain
Lancez un scan complet, puis vérifiez les fichiers du cœur et des extensions gratuites avec WP-CLI. Pour Rank Math PRO et les autres extensions payantes, il n'existe pas d'empreintes publiques : comparez-les à une copie saine téléchargée chez l'éditeur. Surveillez ensuite le site quelques jours : si un fichier supprimé réapparaît, le nettoyage est incomplet.
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
wp cron event list
Les indices de compromission, et ce que notre scan en voit
Rank Math publie la liste des traces laissées par le malware. Leur présence doit être examinée ; leur absence ne prouve pas que le site est sain. Nous indiquons pour chacune ce que Genisoft Security détecte réellement aujourd'hui, sans arrondir. Depuis le 20 octobre 2026, le scan recherche aussi les indices propres à cette campagne.
| Indice | Où chercher | Notre scan |
|---|---|---|
| Faux fichier du cœur wp-includes/class-wp-cache-util.php | Fichiers, dossier wp-includes/ | Oui. Signalé comme fichier PHP étranger au cœur de WordPress, d'après la liste officielle de WordPress.org. Classé « à vérifier ». |
| Portes dérobées PHP (base64 et XOR, proc_open, clé xmmqhn) | mu-plugins, autres extensions, thèmes, uploads | Oui. Des règles propres à cette campagne reconnaissent la clé xmmqhn, le domaine rank1cdn[.]com et la connexion directe au socket PHP-FPM : le fichier est classé en menace confirmée. Une règle plus large signale aussi le schéma base64, XOR et proc_open, classé « à vérifier ». Une variante réécrite peut encore passer. |
| Options _uf6qdn2hmm, t8krdk990phb, _np5pvf754c | Base de données, table wp_options | Oui. Avec notre extension en version 0.10.0 ou plus récente, le scan cherche ces trois options par leur nom et les signale en gravité critique. Seuls leur nom et leur taille quittent le site, jamais leur contenu. Avec une version plus ancienne, elles ne sont signalées que si leur contenu ressemble à du code. |
| Administrateurs wpsupport_* ou @wp-mail[.]net | Utilisateurs WordPress | Oui. Un identifiant commençant par wpsupport_ est signalé en gravité critique. L'adresse en @wp-mail[.]net est repérée avec l'extension 0.10.0 ou plus récente : elle est comparée sur votre site, et l'adresse elle-même n'est jamais transmise. |
| Règle .htaccess qui exécute les fichiers .cache, fichiers .cache contenant du PHP | Fichiers .htaccess et .cache | En partie. Les fichiers .htaccess sont analysés : une règle qui fait exécuter des .cache ou des images comme du PHP est classée « à vérifier ». Les fichiers .cache, .ico et .tmp qui contiennent du PHP sont signalés, jusqu'à 512 Ko chacun. Ceux rangés dans un dossier nommé cache, comme wp-content/cache/, ne sont pas lus : vérifiez-les à la main. |
| Tâche système marquée #ms6v46, connexions sortantes vers rank1cdn[.]com, clés SSH | Serveur, hors de WordPress | Non. Notre extension lit les fichiers et la base du site, rien d'autre sur le serveur. Un fichier du site qui contient rank1cdn[.]com est signalé, mais pas les connexions elles-mêmes. Seul l'hébergeur ou l'administrateur du serveur peut vérifier le reste. |
| Fichiers de Rank Math PRO modifiés | wp-content/plugins/rank-math-pro/ | Non. Une extension payante n'a pas d'empreintes publiques : aucun outil ne peut comparer ses fichiers à l'original. Supprimez le dossier et réinstallez la 3.0.124. |
En clair : un scan aide à trouver ce qui reste dans les fichiers et dans la base, mais il ne remplace pas la procédure de Rank Math. Les vérifications sur le serveur et le renouvellement des secrets restent indispensables.
Les secrets à renouveler
Rank Math recommande de considérer comme exposé tout ce que le site pouvait lire. Révoquez chaque ancien secret à la source, puis mettez le nouveau dans WordPress et les services reliés.
| Secret | Où il se trouve | À savoir |
|---|---|---|
| Mots de passe WordPress | Tous les comptes, en commençant par les administrateurs | Revoyez aussi la double authentification de chaque administrateur. |
| Accès à la base de données | wp-config.php (DB_USER, DB_PASSWORD) | Changez le mot de passe chez l'hébergeur, puis dans wp-config.php. |
| Clés et salts de WordPress | wp-config.php | En générer de nouveaux déconnecte toutes les sessions ouvertes, y compris celles de l'attaquant. |
| Clés de paiement, d'emailing et d'API | Réglages des extensions (WooCommerce, Stripe, PayPal, SMTP, CRM…) et fichiers de configuration | Révoquez l'ancienne clé chez le fournisseur, pas seulement dans WordPress. |
| Accès à l'hébergement | Panneau d'hébergement, FTP, SFTP, SSH, variables d'environnement | Le malware a pu lire tout ce que le serveur web peut lire. |
| Identifiants cloud | Clés AWS, Cloudflare, Google Cloud ou Azure stockées sur le serveur | BleepingComputer a analysé un échantillon associé à ces indices qui vole ce type de clés. |
En hébergement mutualisé : demandez les vérifications serveur
Une partie des traces se trouve hors de WordPress, là où vous n'avez pas accès. Ce message demande à votre hébergeur de les vérifier à votre place.
Objet : Rank Math PRO 3.0.123 (CVE-2026-111862) — vérifications côté serveur

Bonjour,

Mon site [adresse du site] est hébergé chez vous (identifiant client : [à compléter]). Il a peut-être reçu la version piégée de l'extension Rank Math SEO PRO 3.0.123, distribuée entre le 15/10/2026 à 20:02 UTC et le 16/10/2026 à 07:12 UTC.

Je nettoie le site lui-même. Pourriez-vous vérifier ce qui relève du serveur, auquel je n'ai pas accès :

1. les tâches planifiées (crontab) de l'utilisateur du serveur web et des autres utilisateurs, en particulier une entrée marquée #ms6v46 ;
2. les connexions sortantes vers le domaine rank1cdn.com, et le blocage de ce domaine si possible ;
3. les clés SSH autorisées et les processus inhabituels sur mon compte ;
4. les fichiers ajoutés depuis le 15/10/2026 hors du dossier du site, là où le serveur web peut écrire ;
5. la liste des sauvegardes disponibles antérieures au 15/10/2026 à 20:02 UTC.

Merci d'avance pour votre aide.

Cordialement,
[Votre nom]
Votre site a reçu la 3.0.123 ? Faites le point sur ses fichiers
Le scan unique analyse les fichiers et une partie de la base de votre WordPress, et classe chaque élément en menace confirmée, à vérifier ou informatif. Si une menace est confirmée, le Nettoyage accompagné (249 €) remet le site en état pour vous : sauvegarde vérifiée, quarantaine réversible et remplacement par les versions officielles.
Paiement unique, sans abonnement. Il faut créer un compte et installer sur le site notre extension de connexion, qui fonctionne en lecture seule. Le scan ne vérifie ni le serveur ni les secrets : ces étapes restent à faire.
Ce que cet incident change pour vos extensions premium
Une mise à jour officielle peut être piégée
Les sites touchés n'ont rien fait de mal : ils ont appliqué la mise à jour proposée par l'éditeur. Tenir ses extensions à jour reste indispensable, mais ce n'est plus une garantie à lui seul.
Une extension payante n'a pas d'empreinte publique
WordPress.org publie l'empreinte de chaque fichier de ses extensions gratuites, ce qui permet de vérifier leur intégrité. Pour une extension premium, il faut une copie saine fournie par l'éditeur : c'est l'angle mort des contrôles automatiques.
La sauvegarde datée est le meilleur remède
La solution recommandée par Rank Math est de restaurer une sauvegarde antérieure au 15 octobre. Une sauvegarde quotidienne, conservée plusieurs semaines hors du serveur, transforme un incident de ce type en simple retour arrière.
Un délai avant les mises à jour automatiques réduit l'exposition
La copie piégée n'a circulé que 11 heures. Différer d'un ou deux jours les mises à jour non urgentes des extensions premium, ou les tester d'abord sur une copie du site, limite ce risque, au prix d'un léger retard sur les correctifs.
Pour aller plus loin, notre checklist pour sécuriser WordPress reprend les gestes qui réduisent vraiment le risque, et notre guide sur les extensions vulnérables explique comment elles deviennent une porte d'entrée.
Questions fréquentes
J'utilise la version gratuite de Rank Math : suis-je concerné ?
Non. Rank Math indique que la version gratuite distribuée sur WordPress.org n'est pas touchée et ne demande aucune action. Seule l'extension payante Rank Math SEO PRO, téléchargée ou mise à jour en version 3.0.123 pendant la période indiquée, est en cause.
Mon site est déjà en 3.0.124 : suis-je tranquille ?
Pas forcément. Si votre site est passé par une copie piégée de la 3.0.123 avant la mise à jour, la 3.0.124 a remplacé l'extension mais n'a rien retiré du reste : fichiers ajoutés ailleurs, comptes administrateurs, options en base et tâches planifiées. Vérifiez quand la 3.0.123 a été installée et si un email de Rank Math vous a prévenu.
J'ai la version 3.0.123 mais je n'ai reçu aucun email : que faire ?
La version seule ne prouve pas la compromission : seules les copies obtenues pendant la période sont touchées. Cherchez la date d'installation, puis les indices listés plus haut. En cas de doute, Rank Math propose de contacter son support, et un scan vous indique ce qui se trouve réellement dans les fichiers.
Dois-je prévenir mes clients ou la CNIL ?
Si le site traitait des données personnelles (comptes clients, commandes, formulaires), leur exposition est possible : c'est une violation de données à évaluer. Le responsable du site doit la notifier à la CNIL dans les 72 heures, sauf si elle ne présente pas de risque pour les personnes, et prévenir celles-ci si le risque est élevé (articles 33 et 34 du RGPD). Documentez l'incident dans tous les cas.
J'ai reçu un email de Rank Math avec un lien de téléchargement : est-il fiable ?
Méfiance. Rank Math précise qu'il n'envoie jamais de lien de connexion ou de téléchargement par email. Tapez vous-même rankmath.com dans votre navigateur, connectez-vous à votre compte et téléchargez la 3.0.124 depuis votre espace. Un incident médiatisé attire toujours des emails de hameçonnage qui l'imitent.
Chronologie et sources
| Date | Événement |
|---|---|
| 20:02 UTC : début de la période de distribution des copies piégées de Rank Math SEO PRO 3.0.123. | |
| 07:12 UTC : fin de la période. Rank Math retire les fichiers, publie la version saine 3.0.124 et son avis de sécurité. Wordfence publie une alerte (CVE-2026-111862, CVSS 9,8). | |
| Les bases de vulnérabilités et la presse spécialisée relaient l'incident. | |
| BleepingComputer et SecurityWeek publient leurs analyses ; BleepingComputer décrit un échantillon associé qui vole des identifiants cloud. |
- Rank Math, avis de sécurité sur Rank Math PRO 3.0.123 (en anglais). Source de référence pour la période, les indices et la procédure.
- Wordfence, alerte sur les copies piégées de Rank Math SEO PRO 3.0.123, 16 octobre 2026 (en anglais) : identifiant CVE et note CVSS.
- BleepingComputer, analyse de l'incident, 19 octobre 2026 (en anglais) : nombre d'installations de la version gratuite et échantillon associé.
- SecurityWeek, article sur l'attaque, 19 octobre 2026 (en anglais).
L'avis de Rank Math peut évoluer : il reste la référence en cas d'écart avec cette page, dont la date de mise à jour figure en tête d'article.
Voir à quoi ressemble un vrai rapport
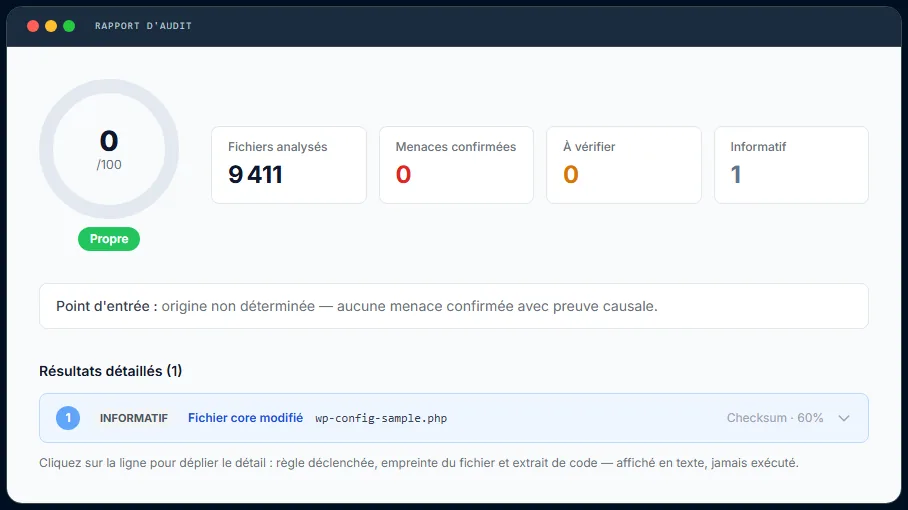
Nous publions un rapport de scan réel, consultable sans créer de compte. Vous y verrez comment chaque élément est classé, et pourquoi un fichier signalé n'est pas forcément une infection.